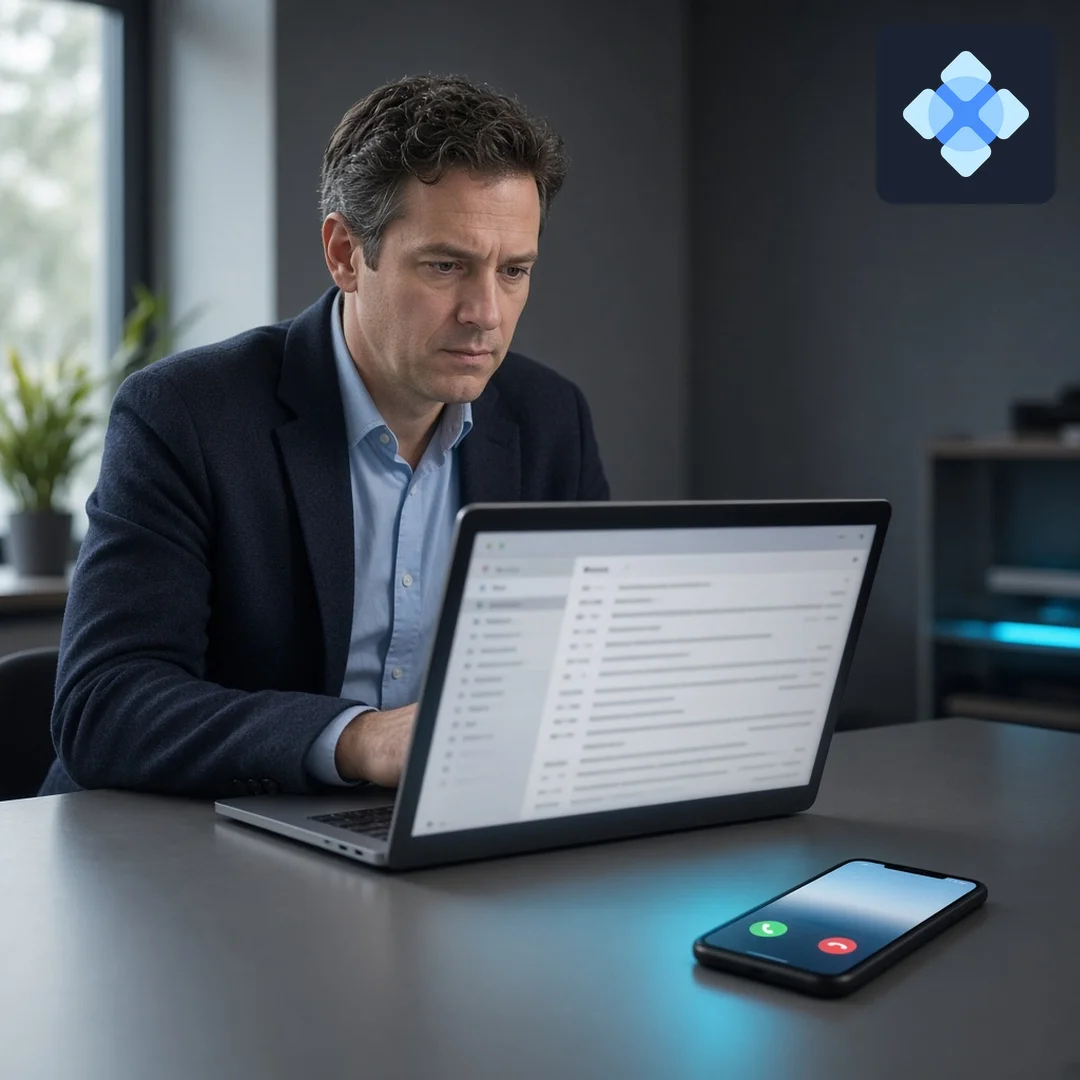
Boa parte da proteção contra phishing depende de uma pergunta simples: quem mandou este e-mail? Filtros de e-mail conferem as assinaturas SPF, DKIM e DMARC para saber se a mensagem veio mesmo de quem diz ter enviado. Um golpe descrito pela equipe de segurança da Universidade de Michigan mostra que isso não basta: a mensagem vinha, de fato, do Google.
Como o golpe funciona
Em alerta publicado em 6 de outubro de 2026, a equipe Safe Computing da universidade explicou o truque. O golpista cria uma senha de app (um recurso antigo das contas Google, usado por programas de e-mail mais velhos) na própria conta e dá a ela um nome que é, na verdade, o texto do golpe: uma fatura falsa de US$ 399 da McAfee e um telefone de "suporte".
O Google, como faz sempre que uma senha de app é criada, gera um alerta de segurança autêntico e assinado, repetindo esse nome. O alerta foi enviado ao domínio de recuperação do golpista e, de lá, encaminhado automaticamente por um ambiente Microsoft 365 invadido de uma escola até os destinatários na universidade. Com assinaturas válidas do Microsoft e do Google, a mensagem passou por todas as verificações do gateway de e-mail.
Os links do e-mail são verdadeiros e levam à página da própria conta do destinatário, que está limpa. Segundo a universidade, esse beco sem saída é proposital: confuso e preocupado, o destinatário fica com uma única ação possível, que é ligar para o número informado. É na ligação que o golpe acontece. Nenhuma conta ou sistema da universidade foi comprometido.
No fim de outubro, o assunto voltou a circular nas redes sociais. Um único post sobre o golpe no X passou de 180 mil visualizações.
Por que isso importa para a empresa
O caso tem duas lições. A primeira é que a autenticação de e-mail confirma o remetente, não a intenção: um alerta real pode carregar o texto de outra pessoa. A segunda é que o ambiente Microsoft 365 de uma organização pode ser usado como ponte para golpes contra terceiros, como aconteceu com a escola.
Golpes que levam a vítima ao telefone costumam terminar em pedido de pagamento ou em pedido para instalar um programa de acesso remoto. Com acesso a um computador da empresa, o invasor pode copiar, apagar ou criptografar arquivos. Por isso, além de orientar as pessoas, é preciso garantir que dá para recuperar os dados.
Próximos passos sugeridos
- Orientar as equipes a nunca ligar para telefones que aparecem em e-mails de cobrança ou de alerta, mesmo que a mensagem pareça legítima.
- Conferir alertas de conta sempre direto no site ou no app oficial, digitando o endereço. No Google, todo alerta verdadeiro aparece em "Atividade de segurança recente" da conta.
- Verificar se o alerta fala da conta do próprio usuário. Neste golpe, ele descreve a conta do golpista.
- Combinar que ninguém instala programa de acesso remoto a pedido de quem ligou ou atendeu o telefone, e que qualquer dúvida vai para o TI.
- No Microsoft 365, revisar as regras de encaminhamento automático para fora da organização e manter a autenticação multifator ativa para todos.
- Manter backup dos computadores e do Microsoft 365 fora do ambiente principal e testar a restauração periodicamente.
Onde foi publicado
Fontes
- University of Michigan Safe Computing — App password created to sign in to your account
- Google — Verify a security alert is from Google
O que a equipe pode fazer daqui
Backup imutável e fora do ambiente é o que garante a volta da operação depois de um ataque. A TechPartners BR implanta e acompanha o backup Acronis e atende o dia a dia pelo suporte.